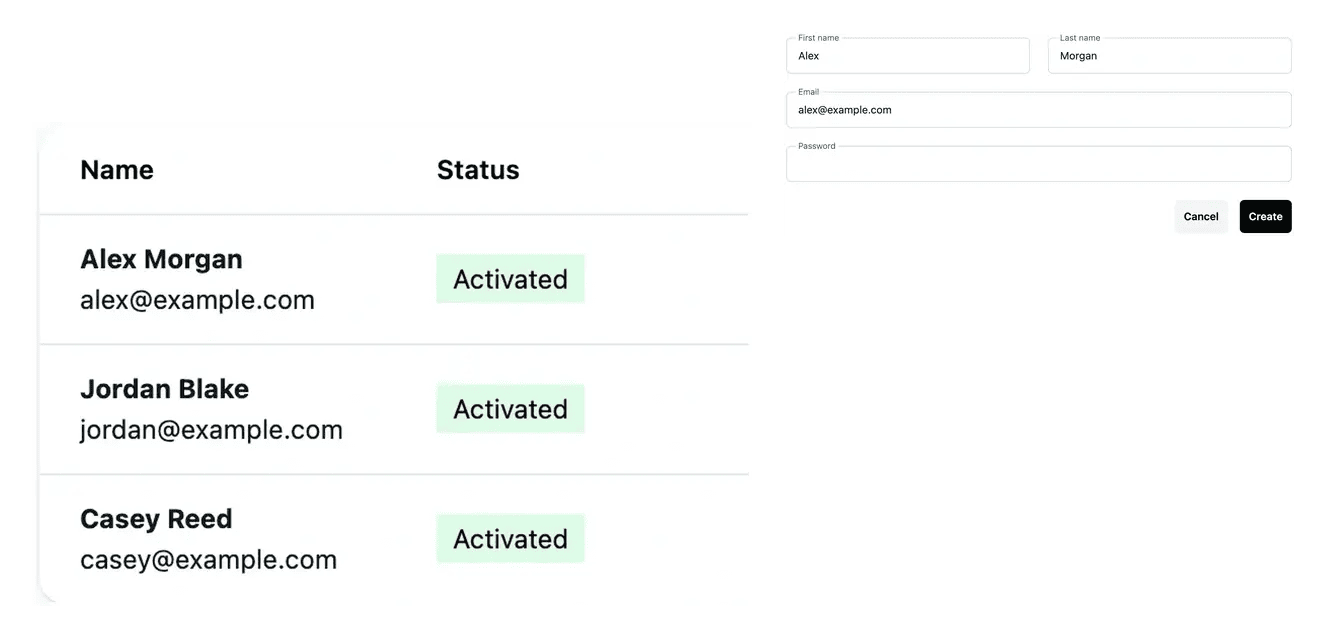
帐户已在正确的环境中维护
- 选择环境
明确检查开发、测试或生产帐户。
- 创建访问
添加项目所需的管理员帐户。
- 继续保留或撤销
使用相应的控件更新密码或删除访问权限。
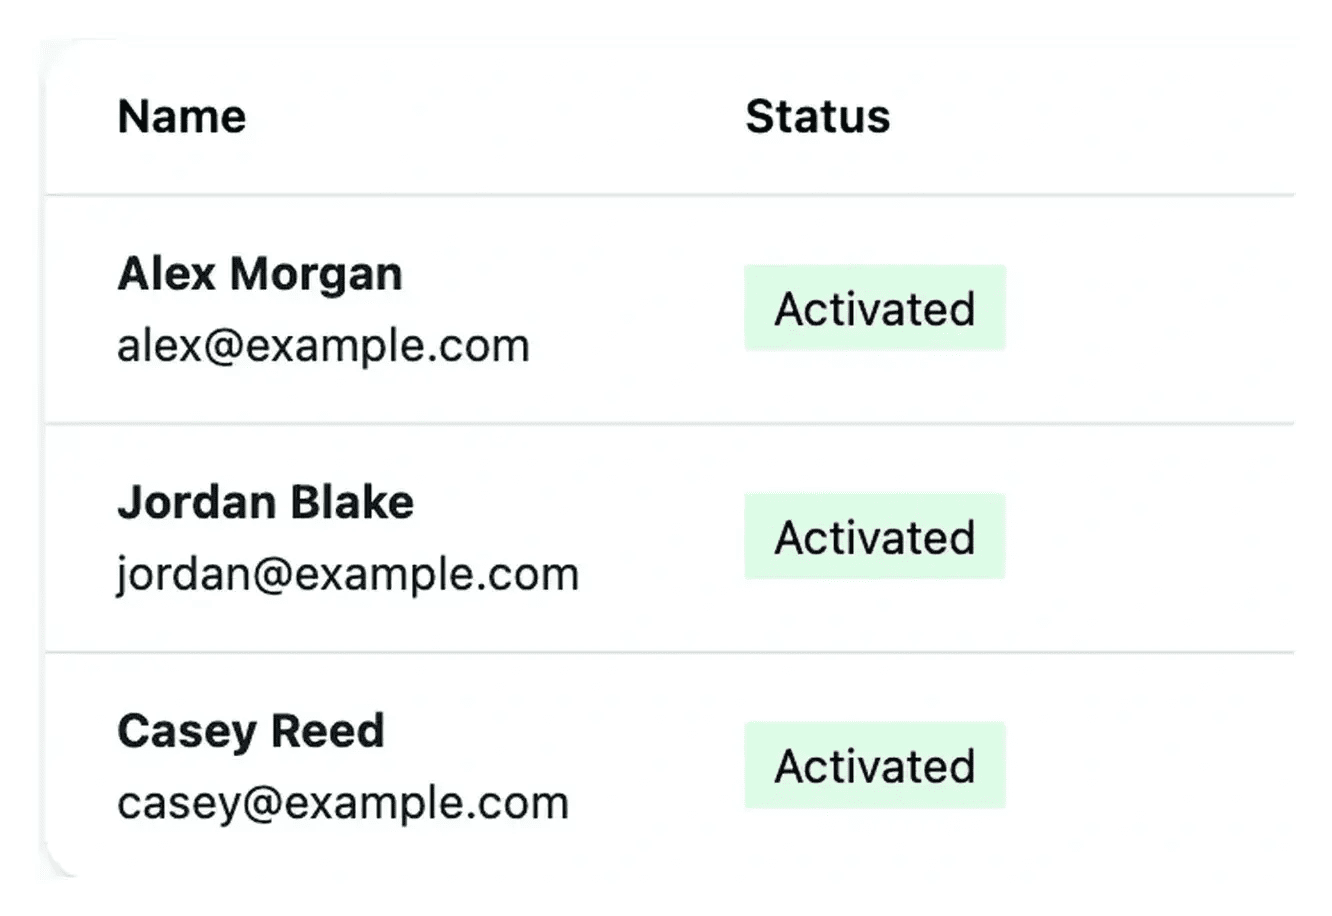
授予管理员所需的访问权限
此访问列表涉及项目的管理应用程序。为需要使用该后台系统的人员创建一个帐户,并定期审核现有帐户。
使用帐户管理功能更改密码或在不再需要时删除访问权限。在完成操作之前,请确认相关帐户。
将管理员访问权限与客户注册分开。
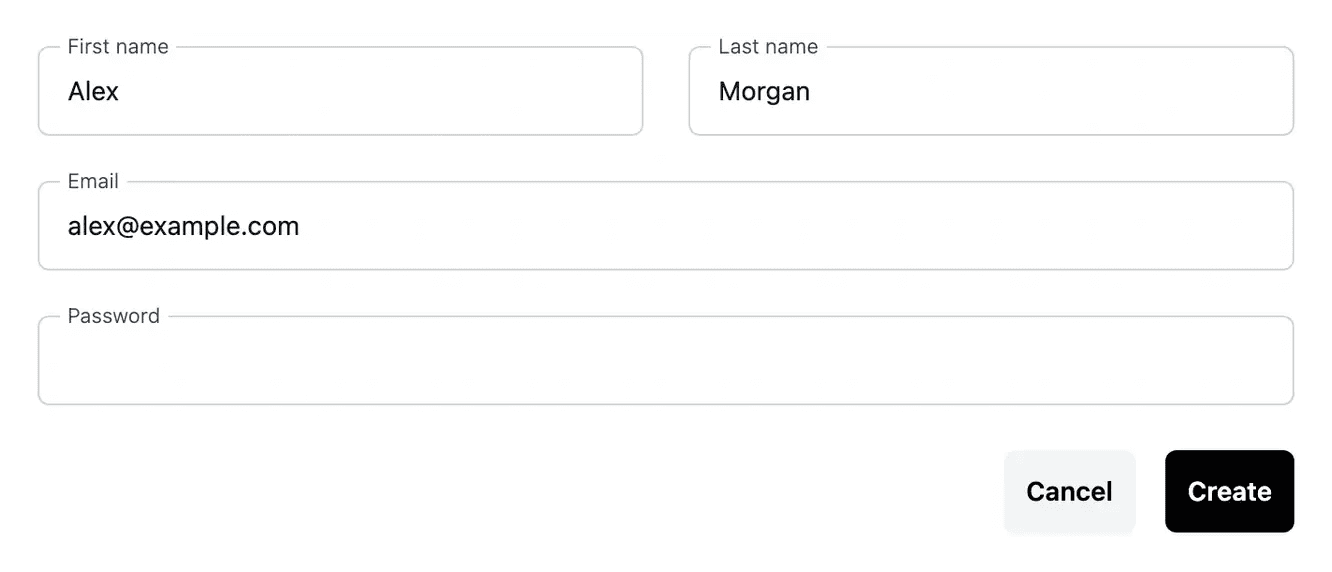
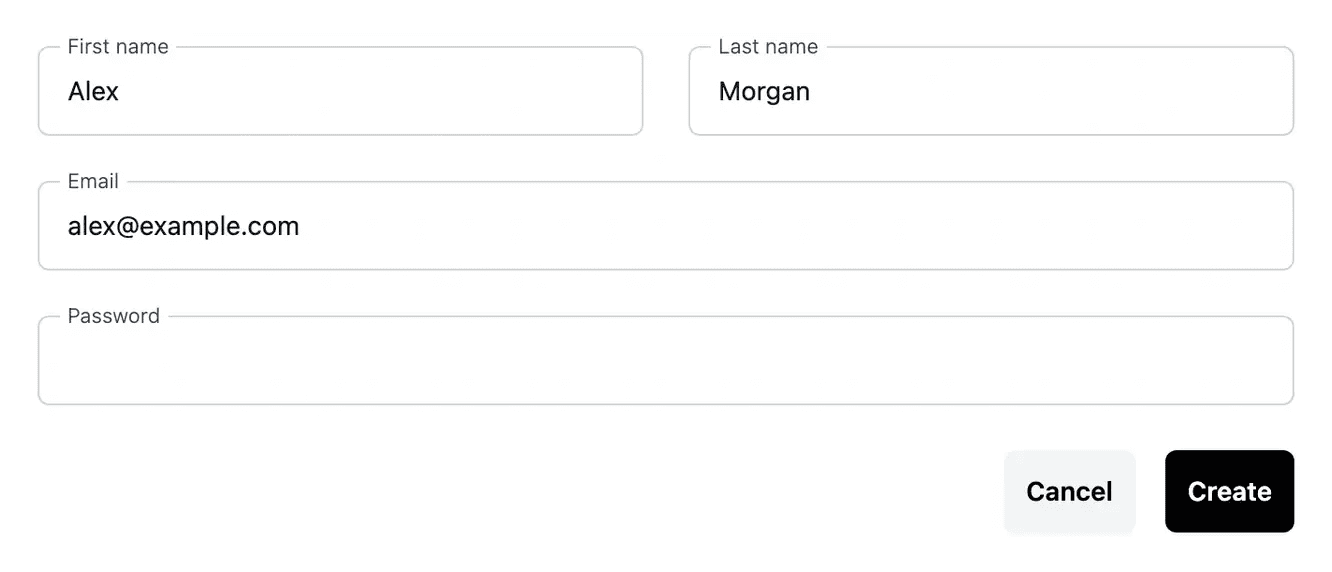
创建管理帐户. 输入所选环境中的人员姓名、电子邮件和密码。首次访问将成为所有者;后续访问将成为成员。检查结果列表,以确保该帐户属于该人员所需的安装。
保留现有的登录方式. 请使用密码重置功能来重置相关账户的密码,确保匹配的条目和所需的长度。请明确指定项目和环境,而不是更改其他类似命名的账户。
撤销普通访问权限. 在移除之前,请在确认屏幕上查看身份和环境。项目所有者和受保护的测试帐户不具有相同的普通移除操作,这使得他们的特殊角色可见。
请明确区分不同环境下的账户
开发环境、测试环境和生产环境分别维护各自的管理员账户。在一个环境中存在的账户并不意味着在另一个环境中也存在相同的访问权限。
使用环境选择器,并在创建、更新或撤销帐户之前进行检查。项目客户注册是单独的设置。
在需要访问的环境中检查访问权限
将为所选环境管理一个管理员帐户。请先确认目标环境,然后再创建帐户或更改其访问权限。
执行操作后,在列表中查看该帐户,并使用指定的管理地址。将访问管理视为环境操作的一部分,并使其与公共注册策略区分开。
从帐户创建到持续的访问维护
选择环境. 查看开发、测试或生产环境的管理人员列表,并确认帐户上下文。
创建或维护帐户. 使用提供的创建和密码控件,然后在同一环境中检查记录的结果。
查看访问权限随时间的变化. 检查账户状态和登录信息。当不再需要时,删除普通访问权限,但应保留其保护角色。
关于管理权限的问题
每个环境都有其各自的账户。开发环境的访问权限不会自动创建相同的生产环境登录。在执行任何账户操作之前,请务必检查所选环境。
它成为该环境的所有者。后续访问者为成员。系统通过常规的访问-删除界面来保护所有者,防止其被删除。
在正确的环境中,使用密码操作来修改账户。各项输入必须匹配,并且满足显示的条件后,新值才会生效。
所有者和受保护的测试帐户不提供与常规访问相同的普通删除功能。请查看可用的操作和确认,而不是假设所有行都是可以互换的。
管理权限仅供后台使用。公共客户的创建通过项目设置和您的应用程序的客户账户工具进行控制。